SSL atau Secure Sockets Layer merupakan teknologi yang dahulu digunakan untuk mengamankan komunikasi antara browser dan server melalui enkripsi.
Saat ini, SSL secara teknis sudah digantikan oleh TLS (Transport Layer Security) sebagai standar modern untuk mengamankan komunikasi di internet.
Meskipun istilah SSL masih sangat populer, pada website modern istilah tersebut umumnya merujuk pada sertifikat TLS yang digunakan untuk mengaktifkan HTTPS.
Pada 2026, HTTPS bukan lagi fitur tambahan untuk website tertentu, tetapi sudah menjadi bagian penting dari fondasi keamanan, pengalaman pengguna, dan technical SEO website modern.
Website perusahaan, blog, toko online, portal berita, website organisasi, landing page, hingga website pribadi sebaiknya menggunakan HTTPS untuk melindungi koneksi dan memberikan pengalaman yang lebih aman kepada pengunjung.
Google juga merekomendasikan website menggunakan HTTPS dibanding HTTP. Website yang masih menggunakan HTTP dapat memperoleh peringatan keamanan pada browser, sedangkan HTTPS menjadi bagian dari aspek pengalaman halaman.
Apa Itu SSL?
Secure Sockets Layer atau SSL adalah teknologi keamanan yang dirancang untuk mengenkripsi komunikasi antara dua pihak melalui jaringan internet.
Pada masa awal perkembangan web, SSL digunakan untuk mengamankan komunikasi antara browser dengan server. Tujuannya adalah mencegah pihak lain membaca atau memanipulasi data ketika data tersebut dikirim melalui jaringan.
Contohnya, ketika seseorang melakukan login ke sebuah website, browser mengirimkan informasi seperti username dan password ke server. Tanpa perlindungan enkripsi yang memadai, data yang dikirim melalui jaringan berpotensi disadap.
SSL membantu mengatasi masalah tersebut dengan mengenkripsi komunikasi.
Namun, penting untuk memperbarui pemahaman lama bahwa SSL adalah standar yang digunakan website modern saat ini. SSL versi lama sudah tidak menjadi standar keamanan web modern. Teknologi yang digunakan saat ini adalah TLS.
Karena istilah “SSL” sudah sangat umum digunakan oleh industri hosting, penyedia sertifikat, developer, dan pengguna website, istilah tersebut masih sering muncul dalam istilah seperti:
- SSL certificate
- SSL installation
- SSL renewal
- SSL checker
- SSL error
- SSL provider
Secara teknis, istilah yang lebih tepat untuk koneksi web modern adalah TLS certificate atau TLS.
Jika ingin memahami hubungan HTTPS dengan SEO secara lebih luas, Anda juga dapat membaca panduan Apa Itu SEO? Pengertian, Cara Kerja, Jenis, Manfaat, dan Cara Menerapkannya.
Artikel tersebut membahas HTTPS sebagai salah satu bagian dari technical SEO dan fondasi website modern.
SSL, TLS, dan HTTPS Apa Bedanya?
Ketiga istilah tersebut sering dianggap sama, padahal sebenarnya berbeda.
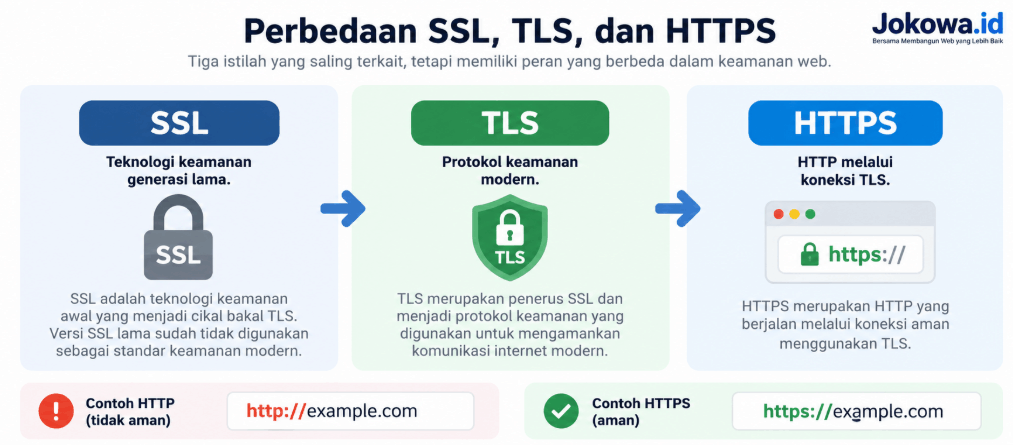
1. SSL
SSL adalah teknologi keamanan generasi lama yang menjadi cikal bakal TLS. Versi SSL lama sudah tidak digunakan sebagai standar keamanan modern.
2. TLS
TLS merupakan penerus SSL dan menjadi protokol keamanan yang digunakan untuk mengamankan komunikasi internet modern.
TLS menyediakan mekanisme untuk membantu menjaga:
- Kerahasiaan data
- Integritas data
- Dan autentikasi server
Jadi, ketika website modern menggunakan HTTPS, koneksi tersebut umumnya diamankan menggunakan TLS, bukan SSL versi lama.
3. HTTPS
HTTPS merupakan HTTP yang berjalan melalui koneksi aman menggunakan TLS.
Jika sebuah website menggunakan:
http://example.com
maka koneksinya menggunakan HTTP.
Sedangkan:
https://example.com
menunjukkan bahwa HTTP berjalan melalui koneksi yang diamankan TLS.
Dengan kata lain, HTTPS adalah hasil yang terlihat oleh pengguna, sedangkan TLS merupakan teknologi keamanan yang bekerja di balik koneksi tersebut.
Mengapa Website Membutuhkan HTTPS pada 2026?
Pada awal perkembangan internet, HTTPS terutama diasosiasikan dengan website perbankan, pembayaran, dan toko online.
Sekarang kondisinya berbeda.
Website hampir selalu berinteraksi dengan pengguna dalam berbagai bentuk. Bahkan website sederhana dapat menggunakan cookie, formulir kontak, login administrator, sistem analitik, API, atau layanan pihak ketiga.
Karena itu, keamanan koneksi menjadi bagian penting dari infrastruktur website.
Berikut beberapa alasan utama website perlu menggunakan HTTPS.
1. Mengenkripsi Data Saat Transit
Salah satu fungsi terpenting TLS adalah membantu melindungi data selama perjalanan antara browser dan server.
Misalnya, pengguna mengisi:
- Nama
- Alamat email
- Nomor telepon
- Password
- Informasi akun
- Data formulir
- Atau informasi transaksi
Data tersebut dikirim melalui jaringan internet.
Dengan koneksi HTTPS yang dikonfigurasi dengan benar, komunikasi tersebut dilindungi menggunakan enkripsi sehingga pihak yang mencoba mengamati lalu lintas jaringan tidak dapat dengan mudah membaca isi komunikasi.
Hal ini sangat penting terutama ketika pengguna mengakses website melalui jaringan yang tidak sepenuhnya dipercaya.
2. Menjaga Integritas Komunikasi
Keamanan website bukan hanya masalah apakah seseorang dapat membaca data.
Data juga harus dilindungi dari manipulasi selama perjalanan.
TLS membantu memastikan komunikasi antara client dan server tidak diam-diam dimodifikasi oleh pihak lain.
Dengan demikian, HTTPS membantu melindungi pengguna dari berbagai bentuk serangan terhadap komunikasi jaringan.
3. Membantu Mengautentikasi Server
TLS juga berhubungan dengan proses autentikasi.
Sertifikat yang diterbitkan oleh Certificate Authority atau CA membantu browser memverifikasi bahwa koneksi HTTPS memiliki sertifikat yang sesuai dengan domain dan memenuhi persyaratan validasi tertentu.
Namun, ada hal penting yang harus dipahami:
HTTPS tidak otomatis berarti website tersebut jujur, aman dari malware, atau bukan website phishing.
Website phishing juga dapat menggunakan HTTPS.
Artinya, pengguna tetap harus memeriksa:
- Nama domain
- Alamat website
- Reputasi website
- Identitas organisasi
- Dan konteks halaman
HTTPS mengamankan koneksi, bukan menjamin bahwa pemilik website memiliki niat baik.
4. Menghindari Peringatan Keamanan Browser
Website HTTP dapat memperoleh peringatan keamanan di browser.
Google sendiri merekomendasikan penggunaan HTTPS dan menjelaskan bahwa website yang menggunakan HTTP dapat ditandai sebagai “not secure” di Chrome.
Peringatan seperti ini dapat mengurangi kepercayaan pengunjung.
Bayangkan seseorang membuka halaman checkout dan browser menampilkan peringatan bahwa koneksinya tidak aman. Pengunjung dapat merasa ragu untuk melanjutkan transaksi.
Karena itu, HTTPS juga memiliki dampak terhadap pengalaman pengguna.
5. Mendukung SEO dan Canonicalization
HTTPS bukanlah “jalan pintas” untuk mendapatkan ranking tinggi di Google.
Website tidak akan otomatis berada di halaman pertama hanya karena memasang sertifikat.
Namun, HTTPS tetap penting dalam ekosistem SEO.
Google menyebut halaman yang disajikan secara aman sebagai salah satu aspek pengalaman halaman.
Google juga menyatakan bahwa sistemnya cenderung memilih versi HTTPS sebagai canonical dibanding versi HTTP yang setara, selama tidak terdapat masalah seperti sertifikat yang tidak valid atau konfigurasi yang bertentangan.
Karena itu, migrasi HTTP ke HTTPS sebaiknya dianggap sebagai bagian dari technical SEO dan keamanan website, bukan sebagai strategi ranking tunggal.
Untuk memahami indikator SEO secara lebih luas, Anda dapat menghubungkan pembahasan ini dengan artikel 30 Indikator SEO untuk Meningkatkan Ranking. HTTPS merupakan salah satu indikator teknis yang perlu diperhatikan bersama aspek SEO lainnya.
6. Meningkatkan Kepercayaan Pengunjung
Pengunjung semakin terbiasa melihat HTTPS pada website.
Website tanpa HTTPS dapat terlihat kurang profesional, terutama ketika website tersebut meminta pengguna:
- Membuat akun
- Mengisi formulir
- Mengirim informasi pribadi
- Melakukan pembayaran
- Atau memasukkan password
HTTPS membantu mengurangi salah satu sumber keraguan tersebut.
Namun, kepercayaan website tidak hanya ditentukan oleh HTTPS. Faktor lain seperti reputasi brand, kualitas konten, transparansi bisnis, kebijakan privasi, informasi kontak, dan pengalaman pengguna juga penting.
Cara Kerja SSL/TLS
Untuk memahami SSL/TLS, kita dapat menggunakan contoh sederhana.
Misalnya seseorang membuka:
https://contohwebsite.com
Browser kemudian berkomunikasi dengan server website.
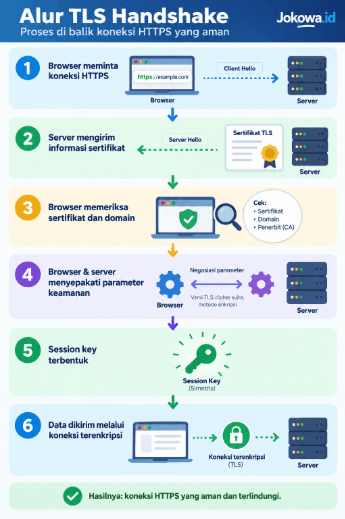
Sebelum komunikasi HTTPS digunakan secara normal, browser dan server melakukan proses TLS handshake.
Secara sederhana prosesnya dapat digambarkan seperti berikut:
Browser → Server → Verifikasi Sertifikat → Negosiasi Parameter Keamanan → Pembentukan Session Keys → Komunikasi Terenkripsi
Sertifikat server membantu browser memverifikasi identitas domain dan memperoleh informasi kriptografis yang dibutuhkan.
Setelah proses handshake berhasil, browser dan server menggunakan kunci sesi untuk melindungi komunikasi selanjutnya.
Jadi, penjelasan lama bahwa “public key digunakan untuk mengenkripsi semua data dan private key digunakan untuk mendekripsi seluruh data” terlalu sederhana untuk menggambarkan cara kerja TLS modern.
Dalam praktiknya, TLS menggunakan kombinasi mekanisme kriptografi untuk melakukan autentikasi dan membentuk kunci sesi yang kemudian digunakan untuk melindungi komunikasi.
Hal ini membuat proses komunikasi menjadi lebih efisien dibandingkan menggunakan mekanisme asimetris untuk seluruh data.
Berikut adalah penjelasan Alur TLS Handshake dalam bentuk gambar :
Apa Itu Sertifikat SSL/TLS?
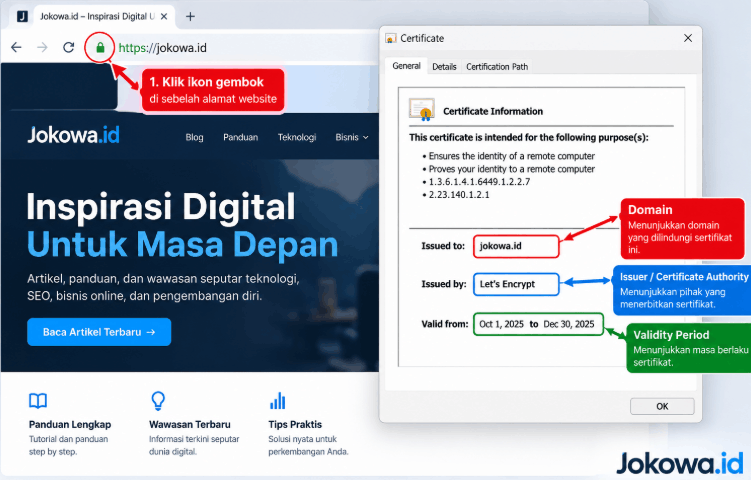
Sertifikat SSL/TLS adalah sertifikat digital yang digunakan dalam koneksi HTTPS.
Sertifikat tersebut dapat berisi informasi seperti:
- Nama domain
- Identitas pemilik atau organisasi pada jenis sertifikat tertentu
- Certificate Authority
- Masa berlaku
- Algoritma kriptografi
- Public key
- Dan informasi lain yang diperlukan
Browser akan memeriksa apakah sertifikat tersebut dapat dipercaya dan sesuai dengan domain yang diakses.
Jika sertifikat bermasalah, browser dapat menampilkan peringatan keamanan.
Beberapa masalah yang umum terjadi antara lain:
- Sertifikat sudah kedaluwarsa
- Nama domain tidak cocok
- Sertifikat tidak dipercaya
- Rantai sertifikat bermasalah
- Konfigurasi server tidak benar
Jenis Sertifikat SSL/TLS
Artikel lama sering membagi sertifikat menjadi tiga kategori utama:
- Domain Validated (DV)
- Organization Validated (OV)
- Extended Validation (EV)
Pembagian ini masih relevan sebagai konsep validasi identitas, tetapi cara browser menampilkan perbedaannya sudah berubah.
1. Domain Validated (DV)
DV merupakan sertifikat yang melakukan validasi terhadap kontrol atas domain.
Validasi ini tidak memberikan tingkat pemeriksaan identitas organisasi sedalam OV atau EV.
DV banyak digunakan untuk:
- Blog
- Website pribadi
- Landing page
- Website perusahaan kecil
- Aplikasi web
- Website komunitas
- Dan berbagai website lainnya
Untuk sebagian besar website, DV sudah cukup untuk menyediakan koneksi HTTPS yang terenkripsi.
2. Organization Validated (OV)
OV melakukan validasi organisasi selain validasi domain.
Jenis sertifikat ini dapat digunakan oleh organisasi yang ingin identitas organisasinya divalidasi oleh Certificate Authority.
OV dapat relevan untuk website organisasi dan perusahaan yang membutuhkan tingkat validasi identitas lebih tinggi daripada DV.
Namun, pemilik website tidak boleh menganggap OV sebagai “enkripsi yang lebih kuat” secara otomatis.
Perbedaan utama DV dan OV berkaitan dengan proses validasi identitas, bukan sekadar kekuatan enkripsi koneksinya.
3. Extended Validation (EV)
EV memiliki proses validasi identitas organisasi yang lebih ketat.
Namun, artikel lama yang menyebut EV akan otomatis menampilkan green address bar atau nama perusahaan berwarna hijau sudah tidak sesuai dengan kondisi browser modern.
CA/Browser Forum menjelaskan bahwa browser modern telah mengubah pendekatan terhadap tampilan EV. Informasi EV tidak lagi ditampilkan seperti green bar yang dahulu populer.
Pedoman EV sendiri terus berkembang. Karena itu, pemilihan EV pada 2026 sebaiknya didasarkan pada kebutuhan validasi identitas organisasi, bukan karena berharap mendapatkan tampilan khusus berwarna hijau di address bar.
Perbandingan DV, OV, dan EV
| Jenis | Fokus Validasi | Cocok Untuk | Catatan |
|---|---|---|---|
| DV | Kontrol domain | Blog, landing page, website umum | Umumnya cukup untuk HTTPS |
| OV | Domain + organisasi | Website organisasi/perusahaan | Validasi identitas lebih tinggi |
| EV | Validasi organisasi lebih ketat | Organisasi dengan kebutuhan tertentu | Jangan mengandalkan green bar |
Apakah SSL Gratis Aman?
Ya.
Sertifikat gratis tidak otomatis berarti sertifikat tersebut memiliki keamanan yang lebih rendah.
Yang penting adalah:
- Siapa penerbit sertifikat
- Apakah browser mempercayainya
- Bagaimana sertifikat dikonfigurasi
- Algoritma dan protokol yang digunakan
- Bagaimana server dikelola
- Serta apakah sertifikat diperbarui dengan benar
Karena itu, website tidak harus membeli sertifikat mahal hanya untuk mendapatkan enkripsi HTTPS.
Banyak website modern menggunakan sertifikat yang diperoleh secara otomatis melalui sistem seperti ACME.
Yang perlu diperhatikan adalah kualitas implementasi TLS, bukan sekadar harga sertifikat.
HTTPS Bukan Berarti Website 100% Aman
Ini merupakan salah satu pembaruan penting untuk artikel lama.
HTTPS melindungi koneksi antara browser dan server.
Tetapi HTTPS tidak otomatis melindungi website dari:
- Malware
- SQL injection
- XSS
- Password administrator yang dicuri
- Plugin rentan
- Software server yang tidak diperbarui
- Serangan brute force
- Phishing
- Social engineering
- Kebocoran database
- Atau kesalahan konfigurasi
Karena itu, HTTPS hanyalah salah satu lapisan keamanan.
Website modern sebaiknya memiliki pendekatan keamanan berlapis.
Contohnya:
HTTPS + keamanan server + update software + autentikasi kuat + backup + monitoring + security headers + kontrol akses.
Bagi pengguna WordPress, pembahasan ini juga berkaitan dengan artikel 15 Teknik SEO WordPress untuk Meningkatkan Traffic Organik, yang membahas penggunaan HTTPS sekaligus berbagai aspek teknis dan keamanan WordPress.
Apa Itu Mixed Content?
Salah satu masalah yang sering ditemukan setelah website dipindahkan ke HTTPS adalah mixed content.
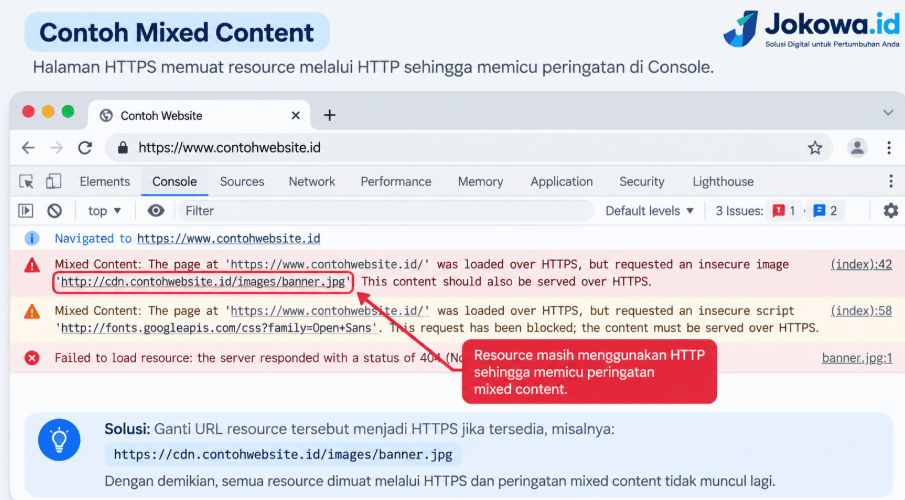
Mixed content terjadi ketika halaman utama menggunakan HTTPS tetapi masih memuat resource tertentu melalui HTTP.
Contohnya:
https://contohwebsite.com
tetapi halaman memanggil:
http://contohwebsite.com/style.css
atau:
http://cdn.example.com/script.js
Masalah ini dapat menyebabkan browser memblokir resource tertentu atau menampilkan masalah keamanan.
Karena itu, setelah mengaktifkan HTTPS, pemilik website harus memeriksa seluruh resource.
Periksa:
- Gambar
- CSS
- JavaScript
- Iframe
- Font
- Video
- API
- CDN
- Script pihak ketiga
Pastikan resource penting juga menggunakan HTTPS.
Contoh Mixed Content :
HSTS: Lapisan Tambahan untuk HTTPS
HTTP Strict Transport Security (HSTS) merupakan mekanisme yang membantu memberitahu browser agar mengakses website melalui HTTPS.
Dengan HSTS, website dapat mengurangi kemungkinan pengguna kembali mengakses versi HTTP.
Namun, implementasi HSTS harus dilakukan secara hati-hati.
Sebelum mengaktifkannya dengan konfigurasi yang ketat, pastikan:
- Seluruh halaman sudah dapat diakses melalui HTTPS
- Subdomain yang diperlukan juga siap
- Redirect HTTP ke HTTPS berjalan
- Tidak ada bagian penting yang masih bergantung pada HTTP
Kesalahan konfigurasi HSTS dapat menyebabkan masalah akses jika sebagian infrastruktur website belum siap menggunakan HTTPS.
Cara Mengetahui Website Sudah Menggunakan SSL/TLS
Cara paling sederhana adalah melihat URL.
Jika URL menggunakan:
https://
berarti website menggunakan HTTPS.
Namun, pemeriksaan yang lebih lengkap sebaiknya mencakup:
- Apakah sertifikat masih berlaku?
- Apakah sertifikat sesuai dengan domain?
- Apakah certificate chain valid?
- Apakah HTTP diarahkan ke HTTPS?
- Apakah terdapat mixed content?
- Apakah versi HTTPS dapat diakses tanpa error?
- Apakah canonical menggunakan HTTPS?
- Apakah sitemap menggunakan HTTPS?
- Apakah internal link sudah menggunakan HTTPS?
- Apakah Search Console sudah memonitor versi HTTPS?
Cara Migrasi Website dari HTTP ke HTTPS
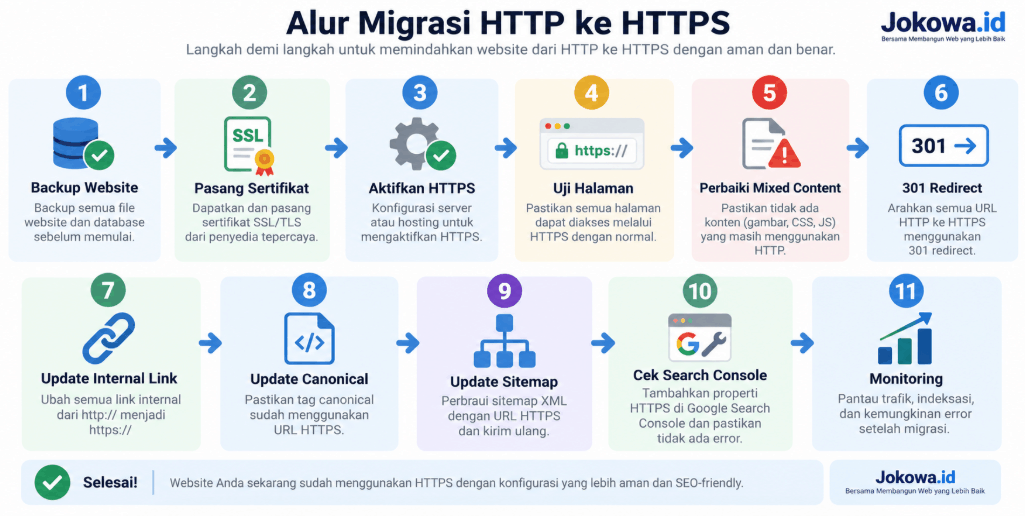
Migrasi dari HTTP ke HTTPS perlu dilakukan secara sistematis karena URL HTTP dan HTTPS secara teknis merupakan URL yang berbeda.
Google secara khusus mengategorikan perpindahan HTTP ke HTTPS sebagai salah satu bentuk perubahan URL dalam proses site move.
Google menyarankan pemilik website menyiapkan website HTTPS, menguji terlebih dahulu, membuat pemetaan URL, kemudian melakukan redirect dari URL lama ke URL baru.
Berikut langkah yang dapat dilakukan.
1. Pasang Sertifikat TLS
Pastikan domain memiliki sertifikat yang valid.
Periksa domain utama dan subdomain yang memang digunakan.
2. Aktifkan HTTPS di Server
Konfigurasikan web server agar dapat melayani:
https://domain.com
Pastikan sertifikat, private key, dan certificate chain terpasang dengan benar.
3. Uji Versi HTTPS
Jangan langsung mengubah seluruh website tanpa pengujian.
Periksa beberapa halaman:
- Homepage
- Artikel
- Kategori
- Halaman produk
- Formulir
- Login
- Checkout
- API
4. Buat Redirect 301
Versi HTTP sebaiknya diarahkan ke URL HTTPS yang sesuai.
Contoh:
http://domain.com/artikel
menjadi:
https://domain.com/artikel
Hindari mengarahkan seluruh URL HTTP ke homepage jika URL tujuan sebenarnya masih tersedia.
5. Perbarui Internal Link
Ubah link internal dari HTTP menjadi HTTPS.
Contohnya:
http://domain.com/blog
menjadi:
https://domain.com/blog
6. Perbarui Canonical
Pastikan canonical mengarah ke URL HTTPS.
Google menyatakan bahwa HTTPS umumnya diprioritaskan sebagai canonical dibanding HTTP yang setara, tetapi konfigurasi yang salah dapat menimbulkan sinyal yang bertentangan.
7. Perbarui Sitemap
Sitemap XML sebaiknya berisi URL HTTPS.
Jangan mempertahankan URL HTTP di sitemap setelah migrasi selesai.
8. Periksa Robots.txt
Pastikan robots.txt pada versi HTTPS tidak secara tidak sengaja memblokir halaman penting.
9. Perbarui Google Search Console
Pastikan properti HTTPS dipantau di Google Search Console.
Perhatikan:
- Indexing
- HTTPS
- Sitemap
- Canonical
- Redirect
- Dan masalah crawling
10. Pantau Setelah Migrasi
Jangan menganggap migrasi selesai setelah HTTPS aktif.
Pantau selama beberapa minggu:
- Traffic organik
- Halaman terindeks
- Error 404
- Redirect
- Ranking
- Crawl
- Dan konversi
Jika proses tersebut merupakan bagian dari audit website secara menyeluruh, artikel 9+ Langkah Penting Melakukan Website Audit dengan Baik dapat digunakan sebagai internal link lanjutan.
Artikel tersebut membahas proses pemeriksaan performa dan kondisi website secara lebih luas.
Dampak HTTPS terhadap SEO pada 2026
HTTPS masih relevan untuk SEO, tetapi perlu dipahami dengan tepat.
HTTPS bukan faktor yang membuat website otomatis ranking tinggi.
Google menggunakan banyak sistem dan sinyal untuk menentukan ranking. Google juga menekankan bahwa pengalaman halaman merupakan kombinasi berbagai aspek, bukan satu sinyal tunggal.
HTTPS lebih tepat dilihat sebagai bagian dari fondasi teknis website.
Selain keamanan, migrasi HTTPS yang benar membantu memastikan Google memahami versi URL yang seharusnya digunakan.
Beberapa hal SEO yang perlu diperhatikan adalah:
- HTTPS konsisten
- Canonical HTTPS
- Redirect HTTP→HTTPS
- Sitemap HTTPS
- Internal link HTTPS
- Hreflang HTTPS jika digunakan
- Tidak ada mixed content
- Sertifikat valid
- Dan tidak ada rantai redirect yang tidak perlu
Google juga secara eksplisit menyatakan bahwa HTTPS merupakan bagian dari rekomendasi pengalaman halaman.
Untuk pembahasan yang lebih luas mengenai optimasi halaman, artikel Cara Optimasi SEO On Page yang Benar juga relevan karena membahas hubungan antara internal link, URL, technical SEO, gambar, dan berbagai elemen halaman lainnya.
HTTPS dan Core Web Vitals
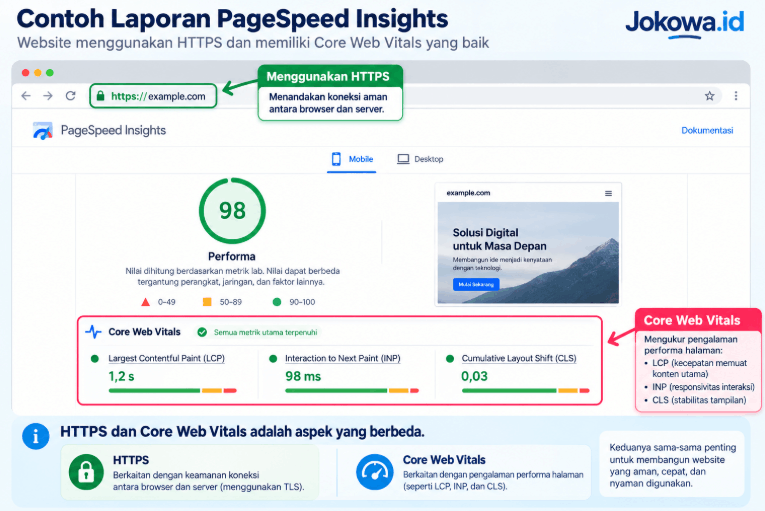
HTTPS tidak sama dengan performa website.
Website yang menggunakan HTTPS belum tentu cepat.
Begitu juga website yang lambat tidak otomatis menjadi cepat hanya karena memasang sertifikat.
Pada 2026, optimasi website perlu memperhatikan Core Web Vitals, terutama:
- LCP (Largest Contentful Paint) untuk loading;
- INP (Interaction to Next Paint) untuk responsivitas;
- CLS (Cumulative Layout Shift) untuk stabilitas visual.
Google merekomendasikan LCP sekitar 2,5 detik atau kurang, INP kurang dari 200 milidetik, dan CLS sekitar 0,1 atau kurang untuk pengalaman yang baik.
Karena itu, strategi teknis yang lebih tepat adalah:
HTTPS + performa + mobile usability + keamanan + konten berkualitas.
Bukan hanya:
SSL = ranking tinggi.
Untuk mendalami aspek performa tersebut, Anda dapat mengarahkan pembaca ke artikel Core Web Vitals: Pengenalan, Contoh dan Panduan Optimasi. Artikel tersebut membahas pemeriksaan Core Web Vitals melalui PageSpeed Insights dan Google Search Console.
Kesalahan Umum dalam Penggunaan SSL/TLS
Ada beberapa kesalahan yang sering dilakukan pemilik website.
1. Menganggap HTTPS Sama dengan Keamanan Total
HTTPS hanya mengamankan komunikasi jaringan.
Website tetap membutuhkan sistem keamanan lainnya.
2. Menganggap Sertifikat Berbayar Pasti Lebih Aman
Harga sertifikat bukan satu-satunya indikator keamanan.
3. Menganggap Gembok Berarti Website Tepercaya
HTTPS tidak menjamin website bukan phishing.
4. Tidak Memperbarui Sertifikat
Sertifikat yang kedaluwarsa dapat menyebabkan browser menampilkan peringatan.
5. Tidak Memeriksa Mixed Content
Website terlihat menggunakan HTTPS tetapi masih memuat resource HTTP.
6. Tidak Membuat Redirect HTTP
Akibatnya terdapat dua versi URL yang dapat diakses.
7. Tidak Memperbarui Canonical
Canonical masih menunjuk ke HTTP setelah migrasi.
8. Tidak Memperbarui Sitemap
Sitemap masih menggunakan URL HTTP.
9. Tidak Memeriksa Subdomain
Subdomain seperti:
www
blog
shop
atau subdomain lainnya mungkin membutuhkan sertifikat dan konfigurasi tersendiri.
10. Menganggap EV Selalu Menampilkan Green Bar
Ini merupakan informasi lama yang sebaiknya dihapus dari artikel modern. Browser telah mengubah cara informasi EV ditampilkan.
Kesalahan SSL/TLS dan Solusinya :
| Kesalahan | Dampak | Solusi |
|---|---|---|
| Sertifikat kedaluwarsa | Browser memberi peringatan | Perbarui sertifikat |
| Mixed content | Resource dapat diblokir | Gunakan HTTPS |
| Tidak ada redirect | HTTP dan HTTPS berjalan bersamaan | Buat redirect 301 |
| Canonical HTTP | Sinyal URL tidak konsisten | Gunakan canonical HTTPS |
| Sitemap HTTP | Mesin pencari menerima URL lama | Update sitemap |
| Mengabaikan subdomain | Sebagian website dapat bermasalah | Audit seluruh subdomain |
| Menganggap HTTPS = aman total | Keamanan website tidak lengkap | Terapkan keamanan berlapis |
Perkembangan SSL/TLS pada 2026
Teknologi sertifikat dan standar keamanan terus berkembang.
CA/Browser Forum masih aktif memperbarui persyaratan sertifikat TLS dan EV pada 2026. Salah satu perkembangan yang relevan adalah upaya menghapus penggunaan SHA-1 yang tersisa pada sertifikat dan CRL melalui Ballot SC-097.
CA/Browser Forum juga memperbarui berbagai persyaratan terkait sertifikat server dan validasi domain pada 2026.
Ini menunjukkan bahwa keamanan HTTPS bukan teknologi yang “selesai” setelah sertifikat dipasang.
Standar, browser, Certificate Authority, dan persyaratan keamanan terus berkembang.
Karena itu, administrator website perlu melakukan pemeriksaan secara berkala.
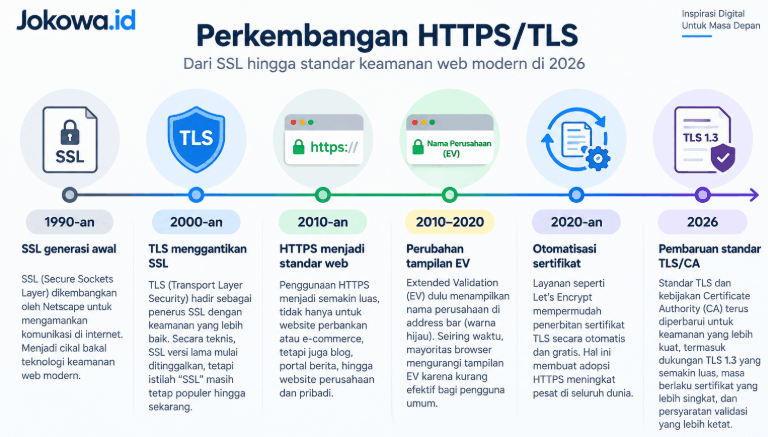
Apakah Semua Website Wajib Menggunakan SSL?
Secara teknis, tidak semua website memiliki kebutuhan yang sama.
Namun, untuk website publik modern, HTTPS sebaiknya dianggap sebagai standar dasar.
Alasannya bukan hanya karena website menerima data sensitif.
Website sederhana sekalipun dapat memperoleh manfaat dari:
- Perlindungan koneksi
- Kompatibilitas browser
- Keamanan pengguna
- Integritas komunikasi
- Pengalaman pengguna
- Dan konsistensi URL
Google sendiri merekomendasikan penggunaan HTTPS sebagai bagian dari praktik teknis website.
Karena itu, pada 2026 hampir tidak ada alasan yang kuat bagi website publik modern untuk tetap menggunakan HTTP sebagai versi utama.
Kesimpulan
SSL merupakan istilah yang masih sangat populer untuk teknologi keamanan website, tetapi secara teknis website modern menggunakan TLS, bukan SSL lama.
HTTPS merupakan protokol yang digunakan untuk mengakses HTTP melalui koneksi yang diamankan TLS.
Fungsi utamanya adalah membantu melindungi komunikasi antara browser dan server melalui enkripsi, menjaga integritas komunikasi, serta membantu mengautentikasi server.
HTTPS juga penting dari sisi pengalaman pengguna dan SEO teknis karena Google merekomendasikan website menggunakan HTTPS dan sistem Google cenderung memilih versi HTTPS sebagai canonical ketika terdapat versi HTTP dan HTTPS yang setara.
Namun, HTTPS bukan jaminan bahwa sebuah website sepenuhnya aman karena website tetap membutuhkan keamanan server, pembaruan software, autentikasi yang kuat, backup, monitoring, dan konfigurasi keamanan lainnya.
Pemahaman mengenai DV, OV, dan EV juga perlu diperbarui karena browser modern tidak lagi memberikan tampilan green bar seperti yang sering dijelaskan dalam artikel lama.
Untuk website pada 2026, fokus yang lebih tepat bukan sekadar “memasang SSL”, tetapi memastikan implementasi HTTPS/TLS dilakukan dengan benar, mulai dari sertifikat yang valid, redirect HTTP ke HTTPS, canonical HTTPS, sitemap HTTPS, internal link HTTPS, bebas mixed content, konfigurasi TLS yang baik, hingga pemantauan melalui Google Search Console.
Dengan pendekatan tersebut, HTTPS tidak hanya menjadi simbol keamanan di URL, tetapi menjadi bagian dari fondasi teknis website yang mendukung keamanan, kepercayaan pengguna, pengalaman halaman, dan kesehatan SEO secara keseluruhan.